Indonesia

 English
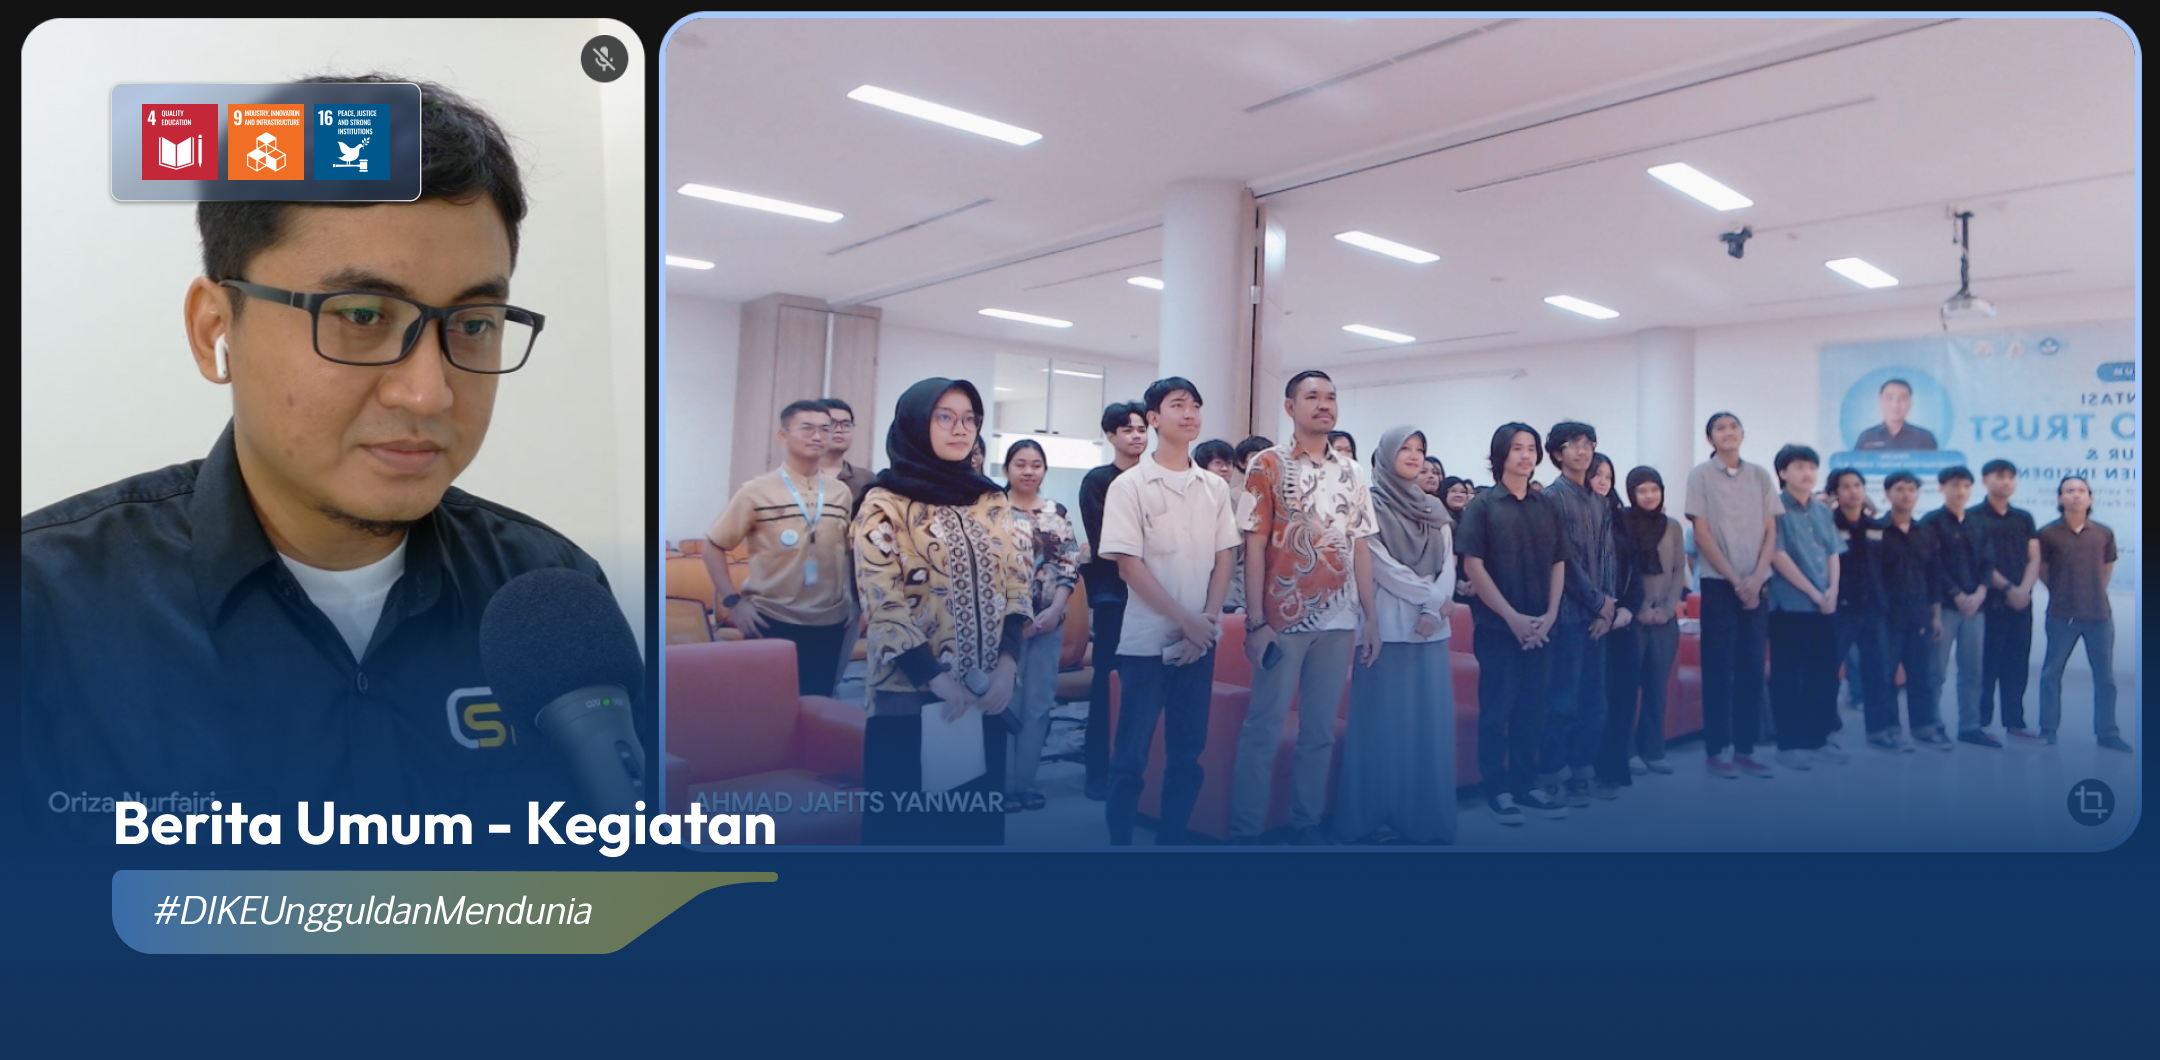
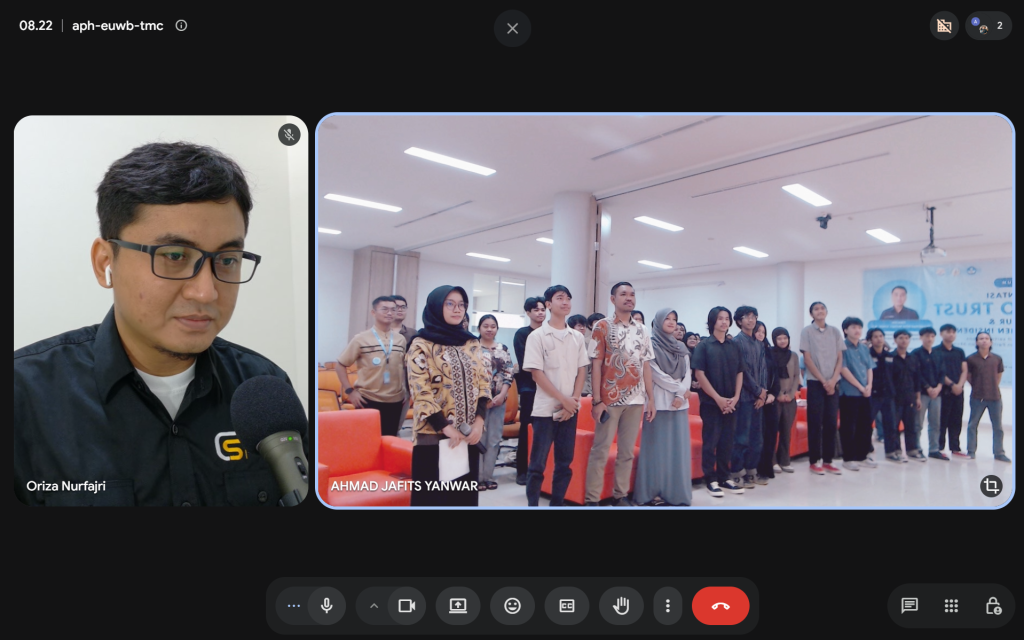
Pontianak, 18 September 2026 – Muhammad Oriza Nurfajri, S.Kom., M.IT., dosen Departemen Ilmu Komputer dan Elektronika (DIKE), Fakultas Matematika dan Ilmu Pengetahuan Alam Universitas Gadjah Mada sekaligus anggota Laboratorium SKJ, menjadi narasumber dalam kuliah umum yang diselenggarakan oleh Universitas Tanjungpura (UNTAN). Dalam kegiatan tersebut, Oriza membawakan materi bertajuk “Implementasi Zero Trust Arsitektur dan Manajemen Insiden: Strategi Preventif serta Respons Pasca-Kegagalan Perlindungan Akun.” Kuliah umum diikuti oleh mahasiswa dengan latar belakang bidang komputasi, khususnya Rekayasa Sistem Komputer, Sistem Informasi, dan Teknik Informatika. Materi membahas perubahan pendekatan keamanan siber dari model keamanan jaringan konvensional menuju pendekatan yang menempatkan verifikasi identitas, perangkat, akses, dan konteks sebagai bagian penting dalam pemberian akses terhadap sumber daya digital.
Salah satu pembahasan utama dalam kuliah umum adalah perubahan paradigma dari model keamanan castle-and-moat menuju Zero Trust Architecture. Pada pendekatan tradisional, jaringan internal sering diperlakukan sebagai lingkungan yang relatif dapat dipercaya setelah pengguna melewati perimeter keamanan organisasi. Namun, perubahan pola kerja, penggunaan layanan komputasi awan, perangkat pribadi, aplikasi berbasis internet, serta meningkatnya serangan terhadap identitas membuat asumsi tersebut semakin sulit dipertahankan. Zero Trust menawarkan perspektif berbeda dengan tidak memberikan kepercayaan secara permanen hanya karena pengguna atau perangkat berada di dalam jaringan organisasi. Setiap permintaan akses perlu dievaluasi berdasarkan identitas, kondisi perangkat, konteks akses, kebijakan keamanan, serta tingkat risiko yang menyertainya. Oriza menjelaskan bahwa penerapan Zero Trust bukan sekadar pemasangan satu perangkat atau aplikasi keamanan, tetapi membutuhkan kombinasi kebijakan, pengelolaan identitas, autentikasi yang kuat, segmentasi akses, pemantauan aktivitas, serta kemampuan merespons ketika mekanisme perlindungan tidak lagi mampu mencegah serangan.
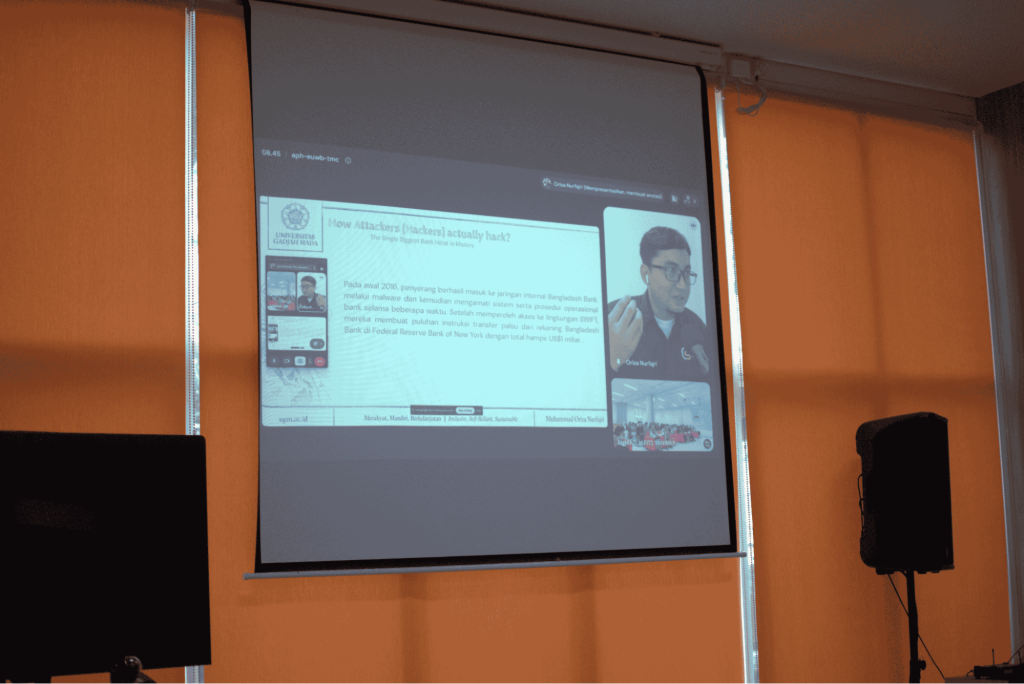
Pembahasan Zero Trust kemudian dihubungkan dengan incident management atau manajemen insiden keamanan siber. Sistem keamanan tetap tidak dapat menjamin organisasi sepenuhnya terbebas dari insiden. Kredensial dapat dicuri, pengguna dapat menjadi korban phishing, konfigurasi dapat mengalami kesalahan, dan perangkat dapat terkompromi. Karena itu, kemampuan mendeteksi dan merespons insiden menjadi bagian penting selain upaya pencegahan. Materi membahas tahapan respons insiden mulai dari identifikasi indikasi serangan, analisis kejadian, containment untuk membatasi dampak, eradication untuk menghilangkan sumber ancaman, hingga pemulihan dan evaluasi pasca insiden. Perbedaan keduanya turut ditekankan, dengan containment berfokus pada penghentian penyebaran atau pembatasan dampak insiden, sedangkan eradication dilakukan untuk memastikan sumber ancaman telah dihilangkan sebelum sistem kembali dioperasikan secara normal.
Untuk mendekatkan materi dengan kondisi yang dihadapi industri, sejumlah insiden keamanan dunia nyata turut digunakan sebagai bahan pembelajaran. Salah satunya adalah kompromi terhadap akun dan identitas yang dapat menjadi titik awal serangan lebih luas. Pembahasan ini menunjukkan bahwa perlindungan keamanan tidak lagi cukup apabila hanya bergantung pada password ataupun posisi pengguna di dalam jaringan. Mahasiswa juga diajak memahami hubungan antara autentikasi modern seperti passkey, prinsip least privilege, pemantauan akses, segmentasi, serta mekanisme respons otomatis maupun semiotomatis melalui Security Orchestration, Automation, and Response atau SOAR. Konsep playbook dan runbook juga diperkenalkan sebagai bagian dari respons insiden, sehingga peserta dapat melihat bagaimana berbagai komponen keamanan saling terhubung dalam proses pertahanan yang lebih menyeluruh.
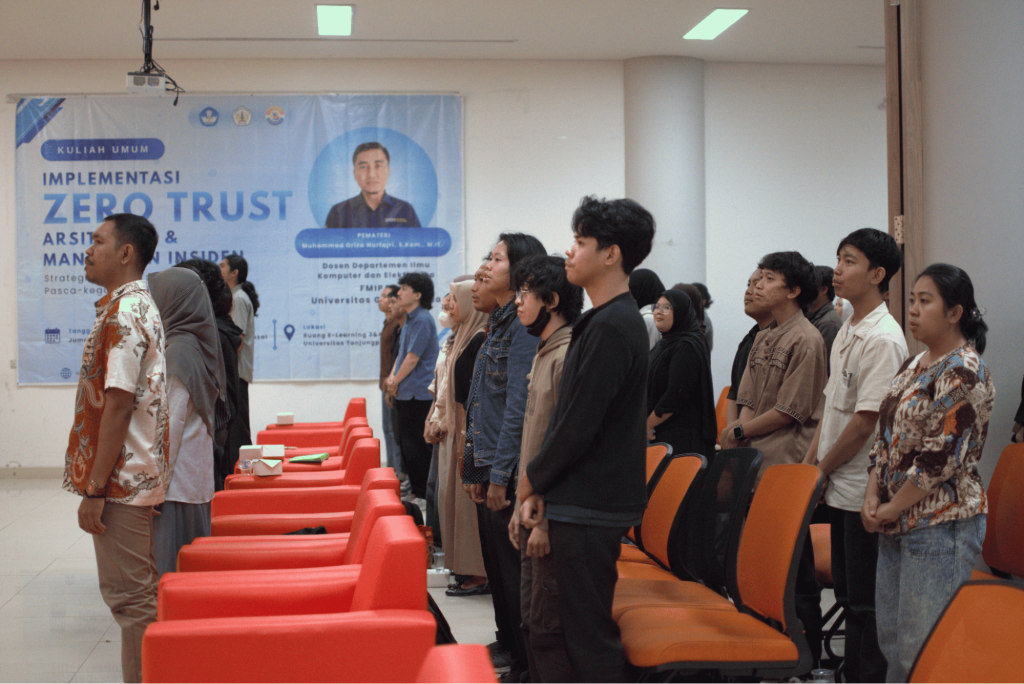
Melalui pembahasan Zero Trust dan manajemen insiden secara bersamaan, peserta diajak melihat keamanan siber sebagai siklus yang berkelanjutan. Pencegahan perlu dibangun sejak awal, aktivitas perlu dipantau, insiden harus dapat dideteksi dan direspons secara terstruktur, serta setiap kejadian perlu menjadi bahan evaluasi untuk memperbaiki pertahanan berikutnya. Kegiatan ini juga menjadi ruang bagi mahasiswa untuk menghubungkan konsep yang dipelajari dalam bidang jaringan komputer, keamanan informasi, sistem informasi, dan rekayasa sistem dengan persoalan keamanan digital di lingkungan nyata. Bagi Oriza, pertukaran pengetahuan antarinstitusi seperti ini menjadi bagian penting dalam memperluas pemahaman mengenai perkembangan keamanan sistem dan jaringan.
Pelaksanaan kuliah umum ini sejalan dengan pencapaian Sustainable Development Goals (SDGs), khususnya SDG 4: Pendidikan Berkualitas melalui pertukaran pengetahuan mengenai perkembangan dan penerapan keamanan siber, serta SDG 9: Industri, Inovasi, dan Infrastruktur melalui pengenalan Zero Trust Architecture dan manajemen insiden untuk mendukung infrastruktur digital yang lebih aman dan tangguh. Pembahasan mengenai perlindungan identitas, sistem, dan data juga berkaitan dengan SDG 16: Perdamaian, Keadilan, dan Kelembagaan yang Tangguh dalam mendukung layanan digital yang dapat dipercaya. Melalui kegiatan ini, DIKE FMIPA UGM turut memperkuat perannya dalam memperluas literasi keamanan siber sekaligus membangun jejaring akademik di bidang teknologi informasi.
Author: Oriza Nurfajri
Editor: Hikmah Nursidik